A nova realidade da Saúde Digital: por que a LGPD deixou de ser apenas uma obrigação jurídica e passou a ser um desafio tecnológico
Introdução
O setor da saúde vive uma das maiores transformações digitais de sua história. Nos últimos dez anos, hospitais, clínicas, laboratórios e operadoras de saúde aceleraram significativamente seus investimentos em prontuários eletrônicos, telemedicina, sistemas de gestão hospitalar, plataformas de Business Intelligence, Inteligência Artificial, Internet das Coisas (IoT) e serviços em nuvem.
Essa evolução trouxe ganhos importantes em produtividade, qualidade assistencial e eficiência operacional. Ao mesmo tempo, aumentou exponencialmente a quantidade de dados sensíveis armazenados e compartilhados entre sistemas, profissionais, parceiros e fornecedores.
Hoje, um hospital de médio porte pode processar milhões de registros diariamente, incluindo informações clínicas, exames laboratoriais, imagens diagnósticas, prescrições médicas, dados financeiros, informações de convênios e registros administrativos.
Cada interação gera novos dados que percorrem diferentes plataformas, muitas vezes desenvolvidas por fornecedores distintos e sem uma arquitetura integrada.
Nesse cenário, a LGPD deixou de ser apenas uma questão de conformidade legal. Ela passou a representar um desafio de arquitetura corporativa, governança de dados, segurança da informação e continuidade operacional.
A pergunta que gestores de tecnologia devem fazer não é “Estamos adequados à LGPD?”, mas sim:
Nossa arquitetura de dados foi projetada para proteger informações sensíveis durante todo o seu ciclo de vida?
Essa mudança de perspectiva diferencia organizações que apenas cumprem requisitos regulatórios daquelas que utilizam a proteção de dados como vantagem competitiva.
A explosão dos dados na área da saúde
A digitalização dos serviços médicos transformou hospitais em organizações intensivas em dados.
Uma única jornada do paciente pode envolver dezenas de sistemas diferentes, como:
- Prontuário Eletrônico do Paciente (PEP)
- Sistema de Gestão Hospitalar (HIS)
- Sistema de Laboratório (LIS)
- Sistema de Radiologia (RIS)
- PACS para armazenamento de imagens médicas
- ERP Financeiro
- Sistemas de Farmácia
- Controle de Estoque
- Gestão de Convênios
- Agendamento
- Portais do Paciente
- Plataformas de Telemedicina
- Aplicativos Mobile
- Equipamentos IoT
- Sistemas de Monitoramento Clínico
Cada um desses ambientes produz informações com características, formatos e níveis de criticidade diferentes.
Sem uma estratégia de integração e governança, surgem problemas como duplicidade de registros, inconsistências, dificuldade para rastrear acessos e aumento da superfície de ataque.
O resultado é uma infraestrutura mais complexa, onerosa e vulnerável.
O dado de saúde é um dos ativos mais valiosos de uma organização
Ao contrário de um número de cartão de crédito, que pode ser cancelado, um histórico clínico acompanha o paciente durante toda a vida.
Esses registros podem conter:
- Histórico de doenças.
- Informações genéticas.
- Exames laboratoriais.
- Imagens diagnósticas.
- Prescrições médicas.
- Tratamentos realizados.
- Dados biométricos.
- Informações psicológicas.
- Dados financeiros.
- Convênios.
- Endereço.
- Contatos.
- Histórico familiar.
Esse conjunto de informações possui alto valor para organizações criminosas.
Enquanto dados financeiros podem perder utilidade rapidamente, registros médicos permanecem relevantes por muitos anos e podem ser utilizados para fraude, extorsão, roubo de identidade, engenharia social e outros crimes.
Por isso, hospitais figuram entre os principais alvos de ataques cibernéticos em todo o mundo.
O novo perfil dos ataques cibernéticos
Durante muitos anos, ataques digitais tinham como principal objetivo roubar informações financeiras.
Hoje, o cenário mudou.
Grupos especializados em ransomware passaram a priorizar hospitais por três razões principais.
Alta criticidade operacional
Hospitais não podem interromper suas operações.
Cada minuto de indisponibilidade pode comprometer diagnósticos, cirurgias, exames e atendimentos de emergência.
Essa urgência aumenta a pressão para restabelecer rapidamente os sistemas.
Elevado volume de dados sensíveis
Instituições de saúde armazenam informações pessoais, clínicas, financeiras e administrativas em grande escala.
Esse conjunto de dados possui elevado valor no mercado ilegal e amplia o potencial de impacto de um incidente.
Ambientes tecnológicos heterogêneos
É comum encontrar sistemas legados convivendo com aplicações modernas, dispositivos médicos conectados, ambientes híbridos e múltiplos fornecedores.
Essa diversidade aumenta a complexidade da gestão e amplia a superfície de exposição.
LGPD: uma transformação cultural e tecnológica
Ainda existe uma percepção equivocada de que a LGPD é um projeto conduzido exclusivamente pelo departamento jurídico.
Na prática, a conformidade depende da integração entre tecnologia, processos e pessoas.
Isso exige a participação conjunta de áreas como:
- Tecnologia da Informação.
- Segurança da Informação.
- Compliance.
- Jurídico.
- Auditoria.
- Gestão Hospitalar.
- Engenharia Clínica.
- Governança de Dados.
- Recursos Humanos.
Sem essa integração, torna-se praticamente impossível garantir que os dados sejam tratados de forma adequada durante todo o seu ciclo de vida.
Da conformidade à maturidade em dados
Organizações mais maduras não enxergam a LGPD apenas como um requisito regulatório.
Elas utilizam esse processo para modernizar sua arquitetura de dados.
Essa evolução normalmente ocorre em cinco estágios:
Nível 1 — Dados descentralizados
Informações distribuídas em planilhas, sistemas isolados e bancos de dados independentes.
Baixa governança e pouca rastreabilidade.
Nível 2 — Padronização
Mapeamento inicial das informações, criação de políticas básicas e definição de responsabilidades.
Nível 3 — Governança
Catálogo corporativo de dados, classificação de informações, controle de acessos e auditoria contínua.
Nível 4 — Inteligência Analítica
Integração das bases de dados para Analytics, Business Intelligence e indicadores estratégicos.
Nível 5 — Organização orientada por dados
Uso de Inteligência Artificial, Machine Learning, análises preditivas e automação baseada em dados confiáveis e governados.
A arquitetura moderna como resposta aos desafios da LGPD
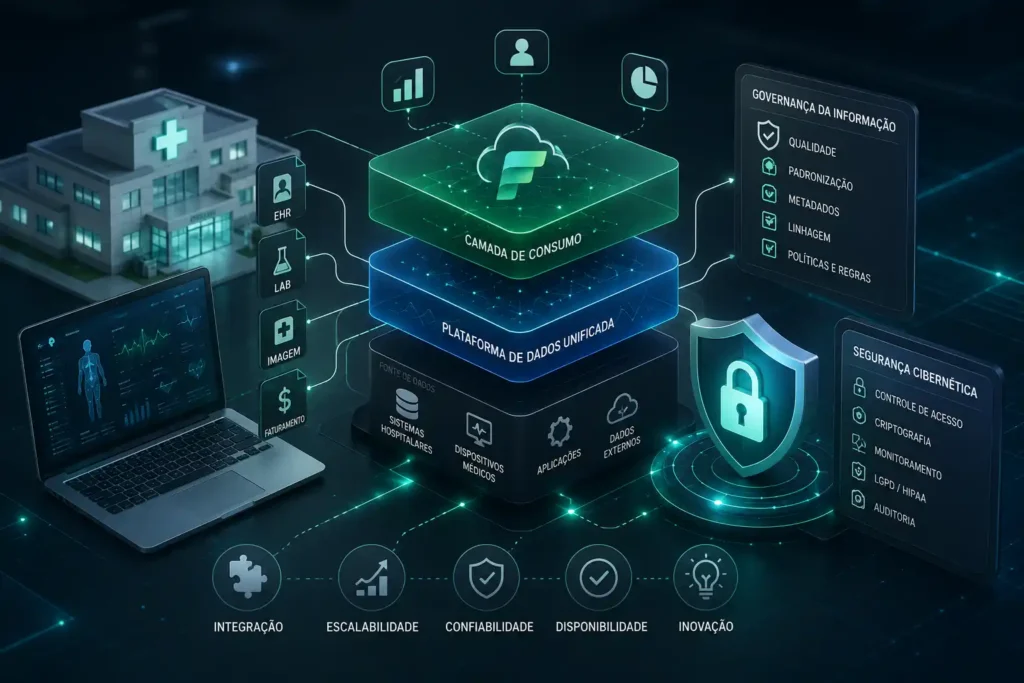
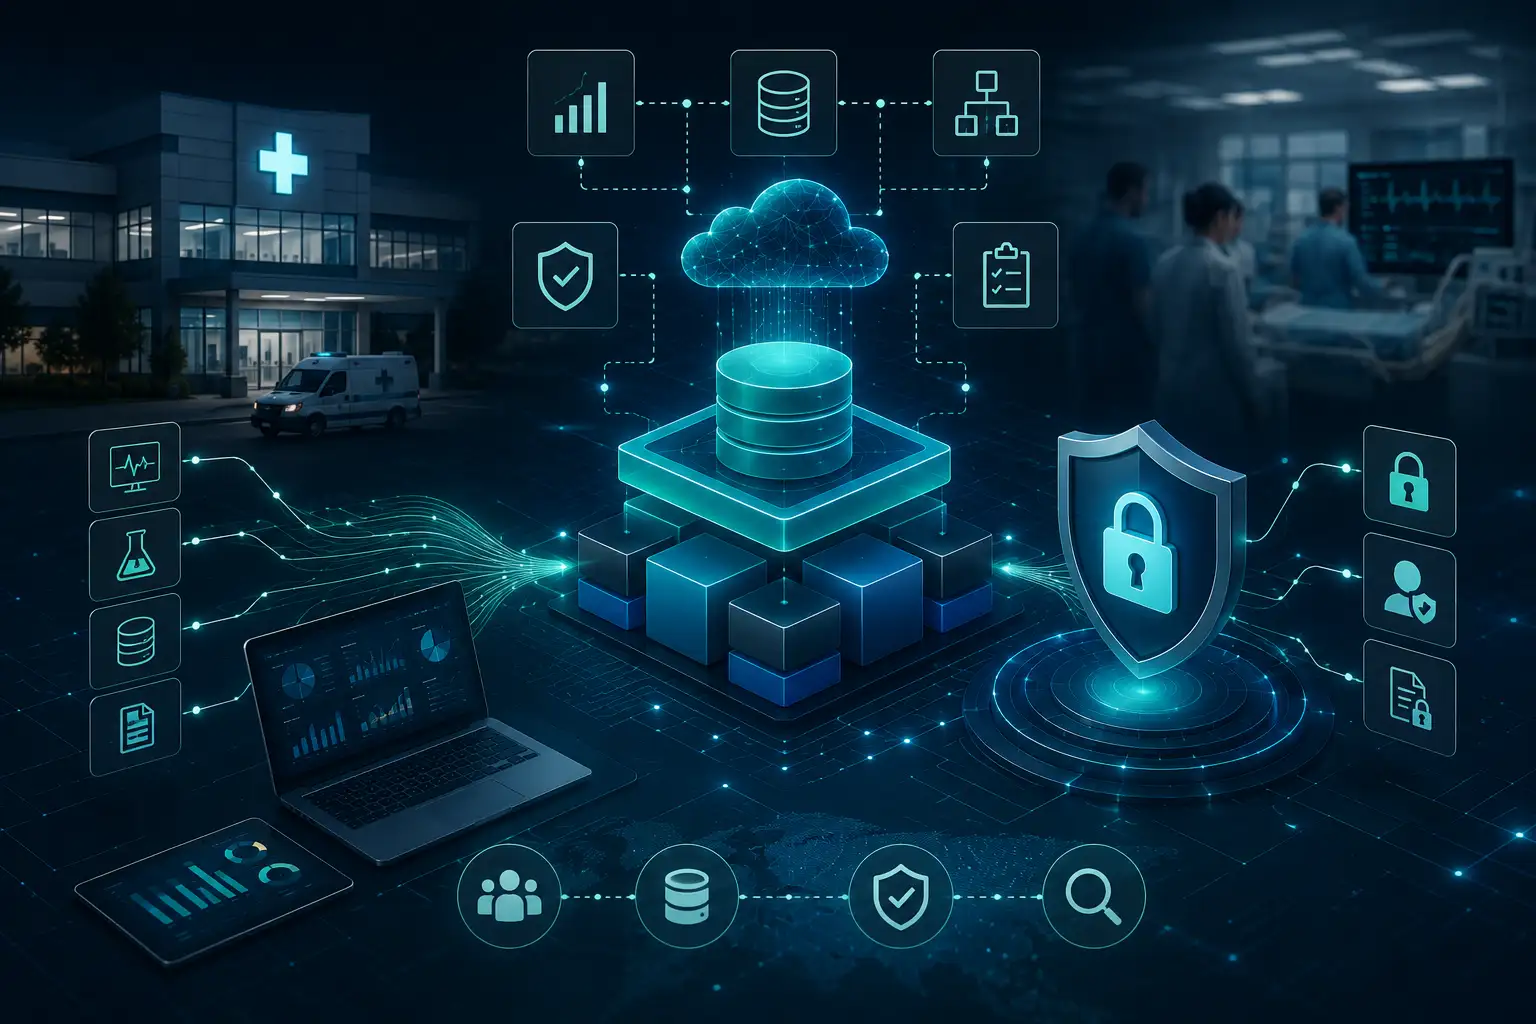
Para atender às exigências atuais, hospitais e clínicas precisam abandonar modelos fragmentados e adotar plataformas capazes de integrar, governar e proteger dados de forma centralizada.
Nesse contexto, tecnologias como Microsoft Fabric, Microsoft Purview, Microsoft Entra ID, Azure Key Vault, Microsoft Defender for Cloud e Microsoft Sentinel desempenham papéis complementares.
Mais do que ferramentas isoladas, elas compõem uma arquitetura moderna que permite:
- Centralizar informações provenientes de diferentes sistemas.
- Classificar automaticamente dados sensíveis.
- Controlar identidades e acessos.
- Monitorar atividades suspeitas.
- Implementar trilhas de auditoria.
- Fortalecer a governança dos dados.
- Apoiar a conformidade com a LGPD.
- Criar uma base confiável para Analytics e Inteligência Artificial.
Esse modelo reduz silos de informação, aumenta a visibilidade sobre os dados e oferece condições para que a tecnologia deixe de ser apenas suporte operacional e passe a atuar como elemento estratégico para a instituição.
Conclusão
A LGPD representa apenas a camada regulatória de um desafio muito maior: construir uma infraestrutura capaz de tratar dados de saúde com segurança, rastreabilidade, qualidade e inteligência.
Hospitais que limitam sua estratégia à documentação e às políticas internas tendem a enfrentar dificuldades crescentes diante do avanço das ameaças cibernéticas, da expansão do volume de dados e da necessidade de integrar diferentes sistemas.