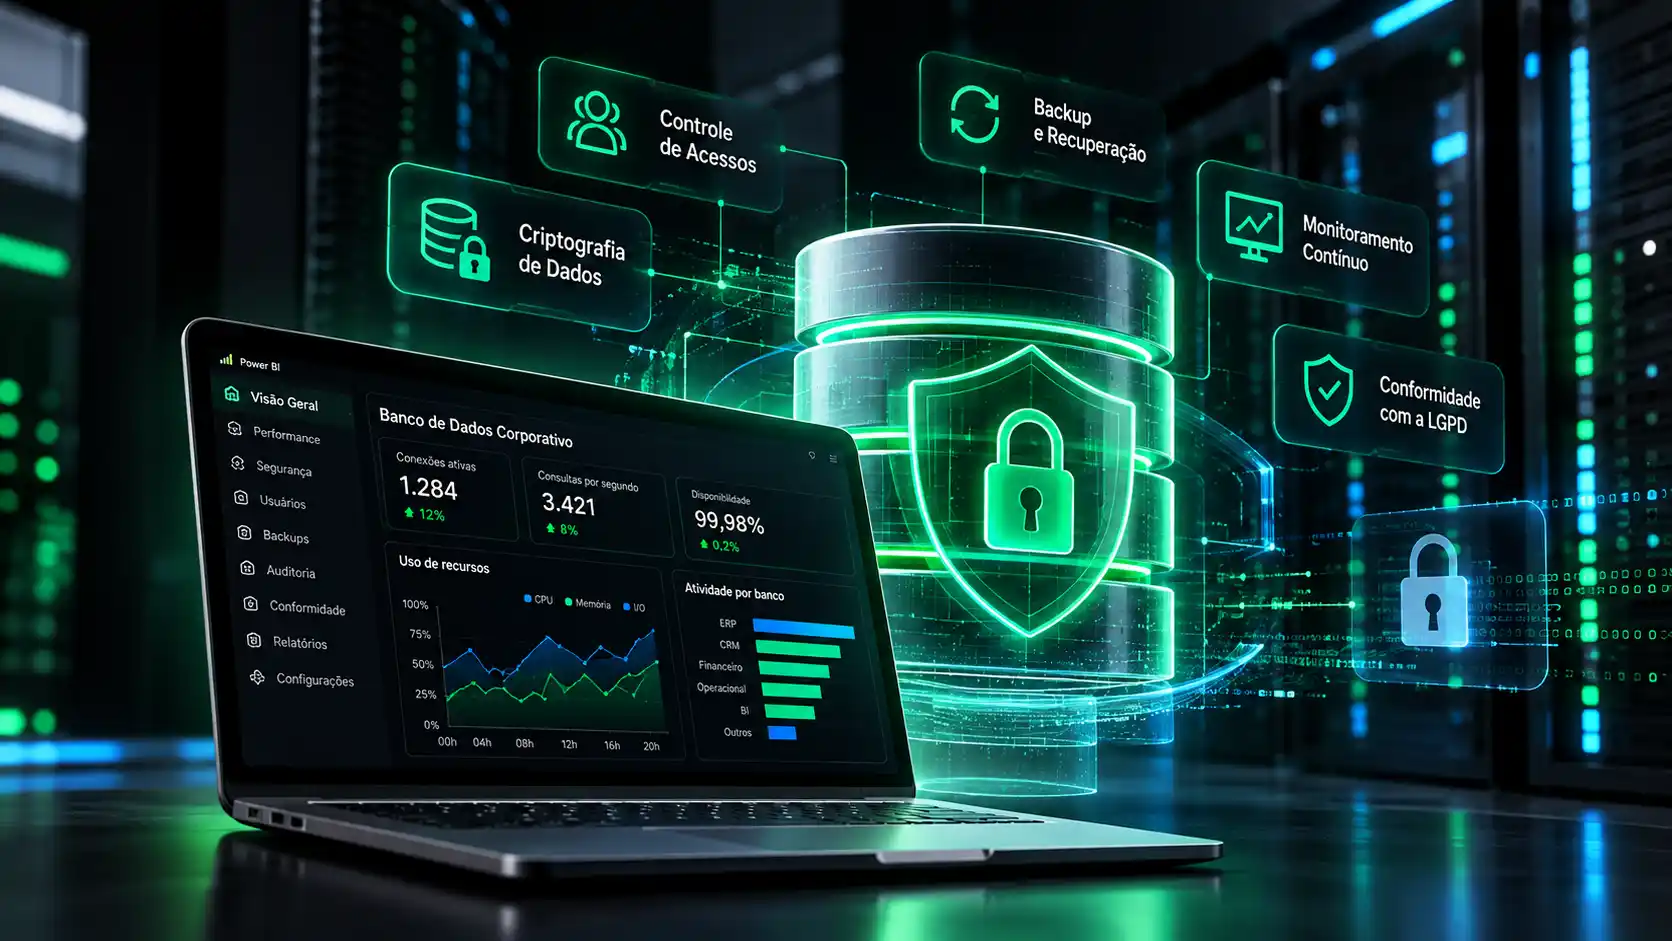
Os dados se tornaram um dos ativos mais valiosos de qualquer empresa. Informações financeiras, cadastros de clientes, contratos, registros operacionais e indicadores estratégicos dependem diretamente da integridade e da disponibilidade dos bancos de dados corporativos.
Entretanto, muitas organizações ainda concentram seus investimentos apenas em firewalls, antivírus e proteção de rede, enquanto negligenciam a segurança do banco de dados, justamente o local onde as informações mais importantes estão armazenadas.
O resultado pode ser desastroso. Vazamentos de dados, indisponibilidade de sistemas, ataques ransomware e multas relacionadas à LGPD são apenas algumas das consequências de uma infraestrutura mal protegida.
Neste artigo, você conhecerá os principais erros que comprometem a segurança de bancos de dados corporativos e descobrirá como evitá-los antes que se transformem em um grande problema para sua empresa.
Por que investir na segurança de bancos de dados corporativos?
A transformação digital fez com que praticamente todos os processos das empresas passassem a depender dos dados.
ERPs, CRMs, sistemas financeiros, plataformas de e-commerce, aplicações em nuvem e ferramentas de Business Intelligence compartilham informações constantemente.
Quanto maior a integração entre esses sistemas, maior também a responsabilidade em proteger os dados.
Além disso, legislações como a Lei Geral de Proteção de Dados (LGPD) reforçam a necessidade de adotar controles capazes de preservar a confidencialidade, integridade e disponibilidade das informações.
Portanto, investir na segurança de bancos de dados corporativos deixou de ser apenas uma boa prática de TI e passou a ser uma estratégia essencial para garantir a continuidade do negócio.
Erro 1: Conceder permissões excessivas aos usuários
Um dos problemas mais frequentes encontrados em auditorias de infraestrutura é o excesso de privilégios.
Em muitas empresas, colaboradores possuem acesso administrativo mesmo sem necessidade.
Essa prática aumenta significativamente o risco de:
- exclusão acidental de informações;
- alterações indevidas;
- vazamento de dados;
- ataques internos.
O princípio do menor privilégio deve ser adotado em qualquer ambiente corporativo. Cada usuário deve acessar apenas os recursos indispensáveis para executar suas atividades.
Erro 2: Não manter o SQL Server atualizado
Atualizações de segurança existem por um motivo.
A Microsoft publica regularmente correções para vulnerabilidades que podem ser exploradas por criminosos.
Quando essas atualizações são ignoradas, o ambiente permanece vulnerável a ataques conhecidos.
Além disso, versões antigas frequentemente deixam de receber suporte oficial, aumentando ainda mais os riscos.
Manter o ambiente atualizado é uma das medidas mais simples para fortalecer a segurança de bancos de dados corporativos.
Erro 3: Não criptografar dados sensíveis
Mesmo que um invasor consiga acessar o banco de dados, os dados criptografados permanecem protegidos.
Ainda assim, muitas organizações armazenam informações críticas em texto puro.
Entre elas:
- CPF;
- CNPJ;
- dados financeiros;
- informações médicas;
- contratos;
- senhas.
Recursos como Transparent Data Encryption (TDE), Always Encrypted e criptografia em nível de aplicação ajudam a reduzir significativamente esse risco.
Saiba mais sobre criptografia de dados na documentação oficial da Microsoft:
Erro 4: Não realizar testes de restauração dos backups
Ter backup não significa estar protegido.
Esse é um dos maiores equívocos encontrados nas empresas.
Muitas organizações realizam backups diariamente, porém nunca verificam se eles realmente podem ser restaurados.
Imagine descobrir que o backup está corrompido justamente após um ataque ransomware.
Por isso, além de realizar cópias periódicas, é indispensável executar testes frequentes de restauração.
Erro 5: Não monitorar atividades suspeitas
Ataques nem sempre acontecem de forma imediata.
Em muitos casos, invasores permanecem semanas dentro do ambiente antes de executar ações maliciosas.
Sem monitoramento contínuo, atividades incomuns passam despercebidas.
Entre elas:
- tentativas repetidas de login;
- aumento anormal no consumo de recursos;
- criação de usuários desconhecidos;
- alterações em permissões;
- consultas incomuns.
Ferramentas de auditoria permitem detectar esses comportamentos rapidamente.
Erro 6: Utilizar senhas fracas
Embora pareça um problema básico, senhas fracas continuam sendo uma das principais portas de entrada para ataques.
Expressões simples, reutilização de credenciais e ausência de autenticação multifator aumentam significativamente os riscos.
Uma política eficiente deve incluir:
- senhas fortes;
- autenticação multifator;
- rotação periódica;
- bloqueio após tentativas consecutivas.
Erro 7: Ignorar auditorias de segurança
Muitas empresas só descobrem falhas depois que ocorre um incidente.
Esse comportamento reativo gera custos elevados e aumenta o impacto operacional.
Auditorias preventivas identificam vulnerabilidades antes que elas sejam exploradas.
Entre os itens avaliados estão:
- configurações inadequadas;
- permissões excessivas;
- vulnerabilidades conhecidas;
- conformidade com a LGPD;
- políticas de backup;
- monitoramento.
Quanto antes esses problemas forem identificados, menor será o risco para o negócio.
Erro 8: Falta de segmentação entre ambientes
Ambientes de desenvolvimento, homologação e produção jamais deveriam compartilhar as mesmas configurações e acessos.
Quando essa separação não existe, qualquer erro durante testes pode afetar diretamente a operação.
Além disso, dados sensíveis acabam sendo utilizados em ambientes menos protegidos.
Uma arquitetura bem planejada reduz significativamente esse tipo de risco.
Erro 9: Não possuir um plano de resposta a incidentes
Nenhuma empresa está totalmente imune a ataques.
A diferença está na velocidade da resposta.
Organizações preparadas conseguem minimizar impactos porque possuem procedimentos previamente definidos.
Um plano de resposta deve contemplar:
- isolamento do ambiente;
- comunicação interna;
- recuperação dos serviços;
- restauração dos backups;
- análise forense;
- documentação do incidente.
Sem esse planejamento, cada minuto de indisponibilidade representa perdas financeiras e operacionais.
Como fortalecer a segurança de bancos de dados corporativos
A proteção dos dados depende de um conjunto de práticas integradas.
Entre as principais recomendações estão:
- aplicar atualizações regularmente;
- revisar permissões de acesso;
- implementar criptografia;
- realizar auditorias periódicas;
- monitorar continuamente o ambiente;
- testar backups;
- adotar autenticação multifator;
- investir em governança de dados.
Além disso, contar com especialistas permite identificar vulnerabilidades que muitas vezes passam despercebidas pelas equipes internas.
Segurança também é continuidade do negócio
A segurança dos bancos de dados vai muito além da proteção contra ataques.
Ela garante que informações estratégicas permaneçam disponíveis, confiáveis e protegidas mesmo diante de incidentes.
Empresas que tratam a segurança como prioridade reduzem riscos operacionais, fortalecem sua reputação e aumentam a confiança de clientes e parceiros.
Mais do que evitar prejuízos financeiros, investir em segurança significa proteger um dos ativos mais importantes da organização: seus dados.
Conclusão
Os ataques cibernéticos evoluem diariamente, mas grande parte dos incidentes continua sendo causada por falhas que poderiam ser evitadas com boas práticas de administração.
Permissões inadequadas, ausência de monitoramento, backups não testados e configurações inseguras continuam entre os principais fatores de risco.
Realizar avaliações periódicas, revisar processos e contar com uma consultoria especializada são medidas fundamentais para fortalecer a segurança de bancos de dados corporativos e garantir a continuidade das operações.
A Ynsize atua na avaliação, otimização e proteção de ambientes SQL Server e plataformas de dados, ajudando empresas a identificar vulnerabilidades, melhorar a governança e elevar o nível de segurança da infraestrutura.