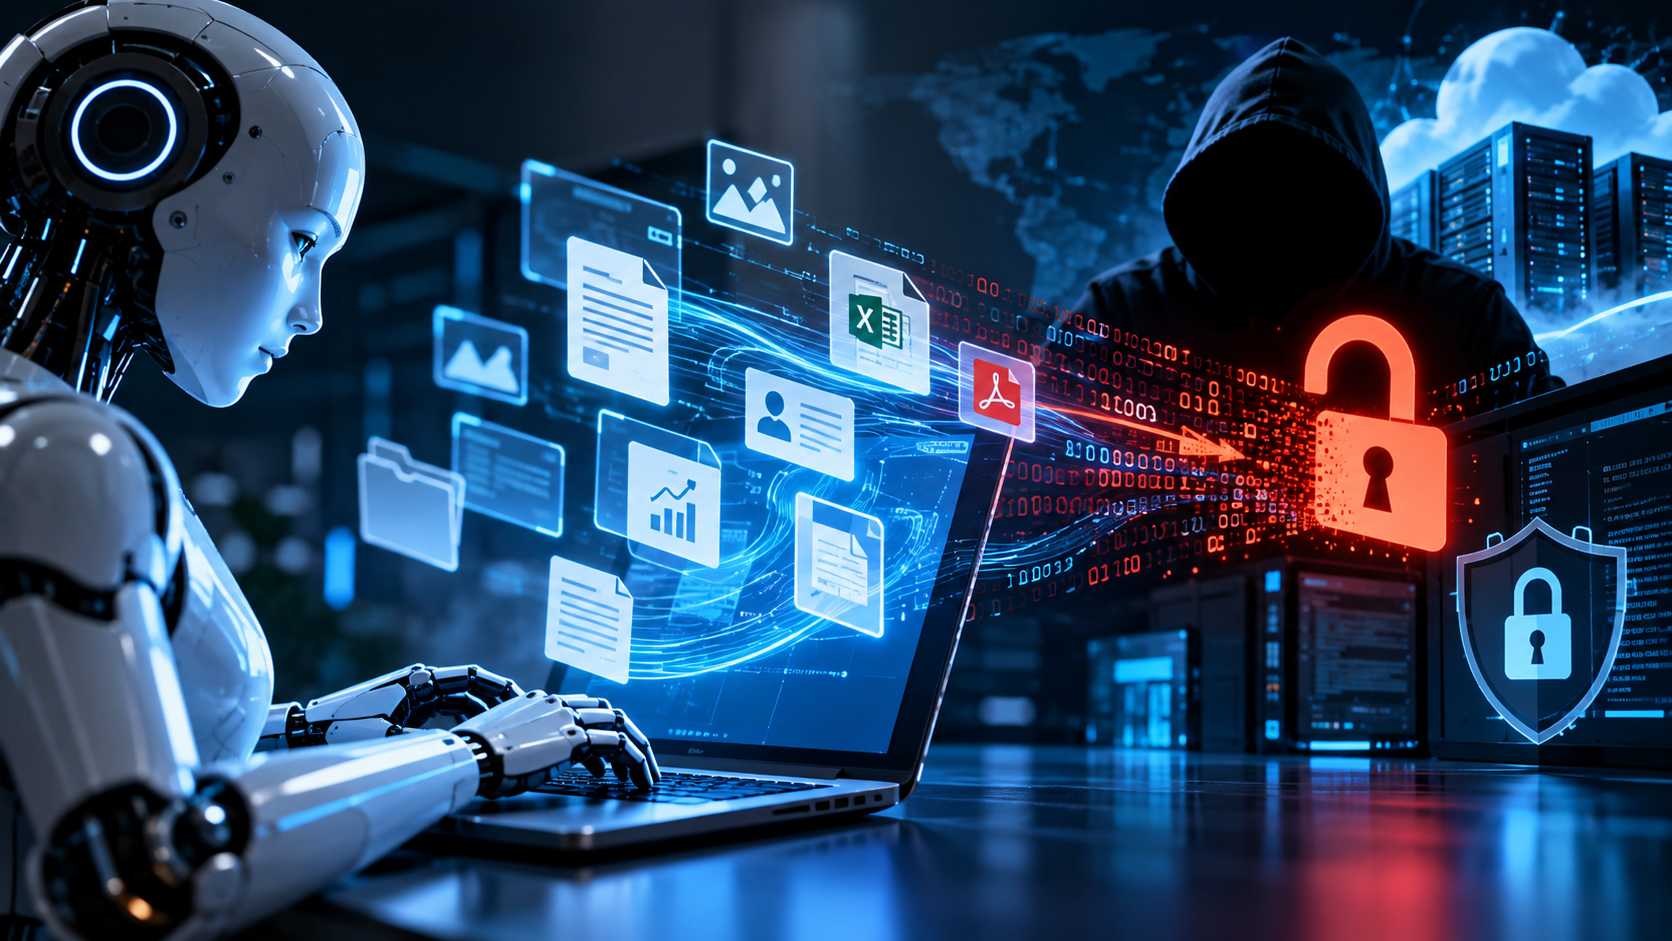
A adoção acelerada de inteligência artificial transformou a forma como empresas operam, analisam informações e aceleram processos internos. No entanto, esse avanço também trouxe uma nova superfície de risco: o uso de IAs genéricas, públicas ou não reguladas para tratar dados corporativos sensíveis.
Em muitos casos, a promessa de produtividade imediata faz com que colaboradores utilizem essas plataformas sem avaliar um ponto crítico: o que acontece com as informações inseridas depois que elas saem do ambiente interno da empresa. Quando isso ocorre sem políticas claras de governança, o resultado pode ser a exposição de segredos industriais, estratégias comerciais, dados pessoais e até propriedade intelectual.
Casos recentes ajudaram a evidenciar essa vulnerabilidade. Em 2023, houve episódios amplamente divulgados em que equipes de grandes companhias inseriram códigos e informações confidenciais em ferramentas de IA públicas, expondo dados que deveriam permanecer restritos ao ambiente corporativo. Situações assim mostram que o risco não é hipotético: ele já faz parte da rotina de organizações que adotam tecnologia sem controles adequados.
Por que IAs genéricas representam risco para empresas
Ferramentas de IA de uso aberto foram projetadas para ampla acessibilidade, não para atender exigências específicas de segurança corporativa. Na prática, isso significa que elas podem operar com níveis reduzidos de controle sobre retenção de dados, rastreabilidade, isolamento de acesso e finalidade de uso.
O principal problema está no fato de que a empresa perde visibilidade sobre o ciclo completo da informação. Um dado inserido em uma IA pública pode ser processado fora da infraestrutura interna, armazenado em ambientes controlados por terceiros, utilizado para melhoria do serviço ou acessado por mecanismos administrativos que a organização não consegue auditar com profundidade.
Do ponto de vista de segurança da informação, isso enfraquece três pilares essenciais:
- Confidencialidade, porque o conteúdo deixa de ficar restrito ao perímetro corporativo;
- Integridade, porque não há garantia total sobre como os dados serão manipulados;
- Governança, porque a empresa perde controle sobre retenção, acesso e descarte.
Onde o vazamento acontece de fato
O vazamento em IA nem sempre acontece por invasão externa. Em muitos cenários, ele ocorre por uso inadequado da própria ferramenta por pessoas autorizadas.
Entre os exemplos mais críticos estão:
- envio de códigos-fonte proprietários para depuração
- compartilhamento de contratos, pareceres e documentos estratégicos
- inserção de bases de clientes, leads ou fornecedores
- análise de informações financeiras e projeções internas
- uso de prompts com dados pessoais ou sensíveis
- conexão de APIs sem segregação adequada entre ambientes
Esse tipo de exposição costuma ser silencioso. Não gera alerta imediato, não deixa vestígios óbvios para o usuário final e, muitas vezes, só é percebido quando o dado já foi processado fora do controle da empresa.
O impacto regulatório e operacional
Além do risco técnico, existe a dimensão regulatória. No Brasil, o uso de dados pessoais em plataformas de IA precisa respeitar os princípios da LGPD, incluindo finalidade, necessidade, adequação, segurança e transparência.
Quando informações pessoais são enviadas para ferramentas externas sem base legal clara, sem avaliação de risco e sem governança contratual, a empresa pode assumir passivos relevantes. Isso vale mesmo quando o envio parte de um colaborador individual. A responsabilidade corporativa não desaparece porque o erro foi operacional.
O impacto pode incluir:
- exposição indevida de dados pessoais;
- quebra de confidencialidade contratual;
- perda de vantagem competitiva;
- dano reputacional;
- risco de sanções regulatórias;
- comprometimento de ativos estratégicos.
Por que a IA personalizada é uma alternativa mais segura
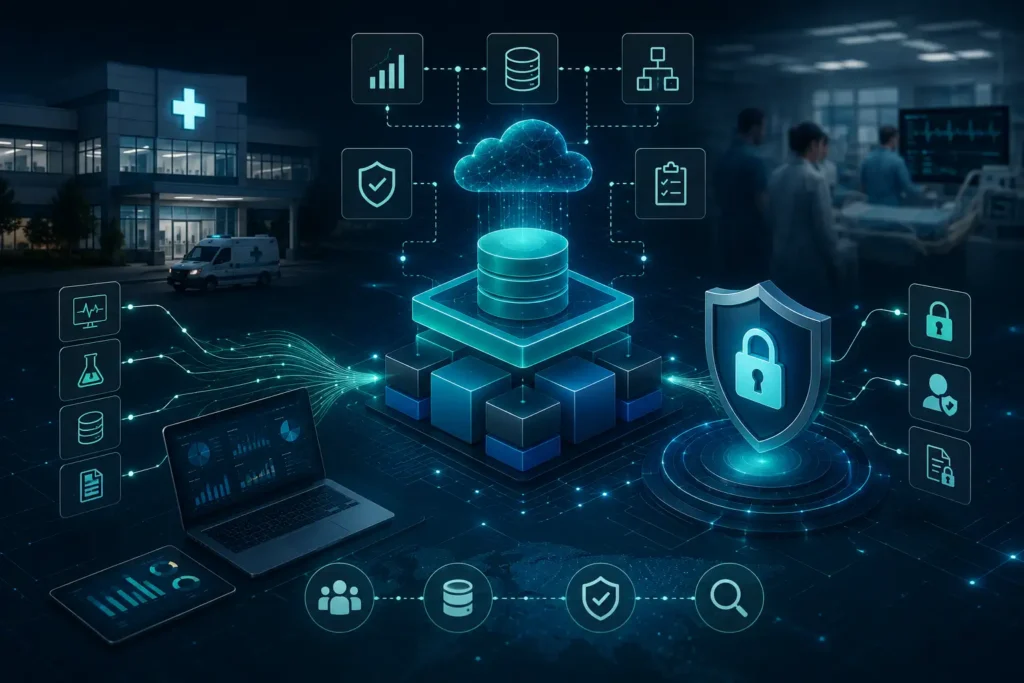
A resposta não é abandonar a IA, mas adotar uma arquitetura mais segura e orientada à realidade da empresa. Soluções personalizadas ou privadas oferecem um nível muito maior de controle sobre o ambiente de processamento e sobre o tratamento das informações.
Uma IA corporativa bem estruturada permite:
- armazenamento em infraestrutura controlada;
- restrição de acesso por perfis e permissões;
- separação entre dados públicos, internos e confidenciais;
- aplicação de políticas específicas de retenção;
- auditoria de uso e rastreabilidade;
- adaptação a requisitos de conformidade, como LGPD e GDPR.
Além disso, modelos personalizados podem ser treinados para necessidades específicas do negócio, o que melhora a precisão das respostas e reduz o risco de exposição desnecessária de conteúdo sensível em ferramentas abertas.
Governança é o diferencial
A discussão sobre IA segura não deve se limitar à escolha da ferramenta. O verdadeiro diferencial está na governança.
Empresas que desejam adotar IA com maturidade precisam estabelecer políticas claras de uso, classificar os dados por criticidade, homologar soluções permitidas, treinar colaboradores e revisar continuamente seus fluxos de informação.
Na prática, isso significa criar regras objetivas como:
- quais tipos de dado podem ou não ser usados;
- quais ferramentas foram aprovadas pela área de segurança;
- quais áreas da empresa podem utilizar IA e em que contexto;
- como anonimizar ou mascarar informações antes do uso;
- como registrar incidentes e tentativas de uso indevido.
Sem esse arcabouço, a IA deixa de ser um ativo estratégico e passa a representar um vetor de exposição.
Conclusão
A inteligência artificial oferece ganhos reais de produtividade, análise e automação. Mas, quando usada em plataformas genéricas sem controle, pode se transformar em um ponto cego de segurança.
Para empresas que lidam com dados sensíveis, segredo industrial, informações reguladas ou vantagem competitiva, a decisão não deve ser entre usar ou não usar IA. A questão correta é como usar IA com segurança, conformidade e governança.
Nesse cenário, soluções personalizadas e ambientes controlados não são apenas uma opção mais segura. Elas representam um passo necessário para que a transformação digital aconteça sem comprometer os ativos mais valiosos da organização: seus dados, sua confiança e sua capacidade estratégica.